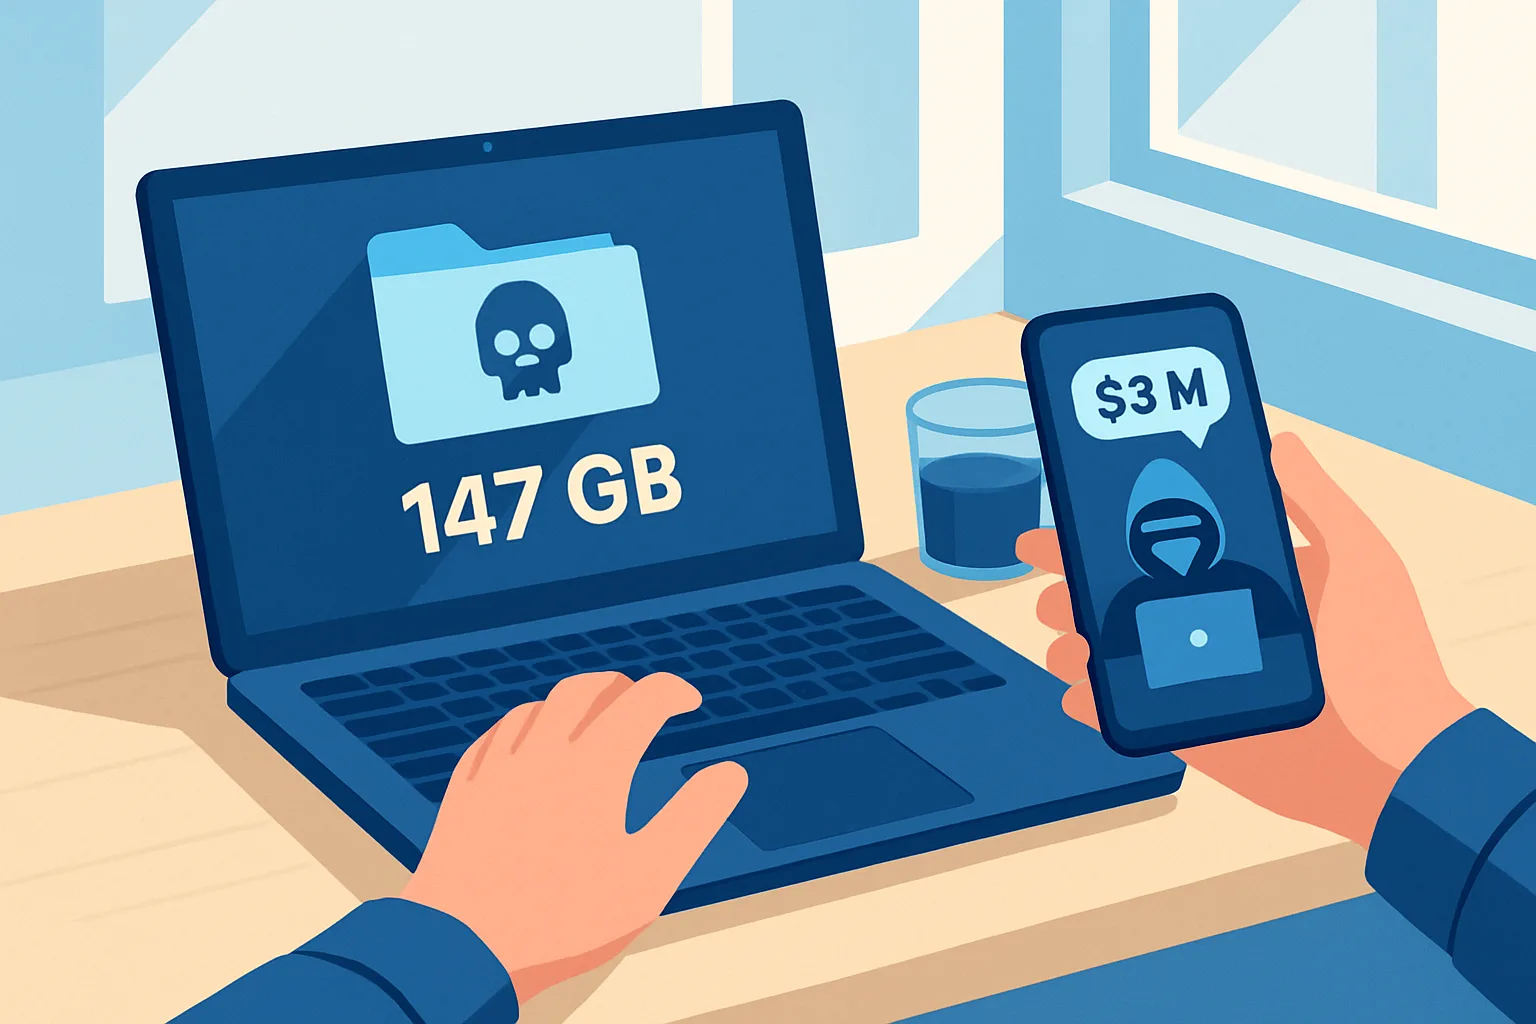
Nel pomeriggio di venerdì 15 settembre 2023, un gruppo di hacker chiamato "I Am Not A Villain" ha attaccato la banca digitale inglese Revolut. Gli hacker hanno rubato 147 gigabyte di dati, tra cui documenti interni e chat della prefettura di Reggio Calabria, e hanno minacciato di pubblicarli se non verrà pagato un riscatto di 3 milioni di dollari. Il gruppo ha fissato una scadenza per il 17 settembre 2026, dopo la quale i dati saranno resi pubblici, secondo quanto riportato da Open.
Tra i dati rubati ci sono anche chat tra agenti delle forze dell'ordine italiane, notizie riservate su indagini e contatti di agenti sotto copertura. Gli hacker hanno colpito 680 clienti internazionali di Revolut e hanno pubblicato una prima parte dei dati su un sito web, minacciando di rendere pubblici i restanti se la banca non paga il riscatto entro 24 ore. L'attacco si è diffuso anche attraverso la PEC della prefettura di Reggio Calabria, che archivia comunicazioni riservate tra prefetto, ministeri, forze dell'ordine e altre istituzioni, secondo quanto riportato da Il Corriere della Sera.
Secondo gli esperti di sicurezza informatica intervistati da Open, gli hacker potrebbero aver utilizzato un infostealer, un tipo di malware che ruba credenziali e informazioni riservate. Questo tipo di attacco può iniziare con phishing o malware che installano l'infostealer sul dispositivo della vittima, raccogliendo dati e inviandoli a un server remoto. Una volta ottenute le credenziali, gli hacker possono accedere a servizi online, caselle di posta elettronica e conti bancari. L'attacco alla PEC della prefettura di Reggio Calabria potrebbe essere stato il punto di partenza per compromettere altre caselle PEC, creando un effetto a catena.
La Procura di Reggio Calabria ha aperto un'indagine per accesso abusivo alla PEC della prefettura, che avrebbe permesso agli hacker di diffondere il malware attraverso la casella. Gli investigatori stanno monitorando il dark web per verificare se i dati rubati vengano messi in vendita o pubblicati. Anche la Procura nazionale antimafia e antiterrorismo è coinvolta, vista la gravità dell'attacco e la possibile compromissione di informazioni riservate su indagini antimafia e antiterrorismo, secondo quanto riportato da Open.
Chiara Giacomantonio, direttrice dell'Agenzia per l'Italia digitale (Agid), ha spiegato a Open che la PEC è nata come strumento di comunicazione con valore legale, ma nel tempo è diventata anche un bersaglio per attacchi informatici. L'Agenzia sta lavorando al passaggio alla Pec Qualificata (Pec Q), che garantirà maggiore sicurezza attraverso un sistema di gestione certificato e regole tecniche più rigorose. Giacomantonio ha sottolineato che, oltre alle misure tecnologiche, è importante la consapevolezza degli utenti nell'utilizzo degli strumenti digitali.
Secondo Matteo Cerretti, Head of Insurance di DWF Italy, intervistato da Open, l'attacco a Revolut è uno dei più mediatici degli ultimi tempi, con un impatto significativo anche sull'opinione pubblica. Cerretti ha spiegato che la sicurezza della PEC dipende da come viene utilizzata: se la password viene rubata attraverso un attacco di phishing, anche una casella PEC può essere compromessa. Per questo, Agid sta rafforzando le misure di sicurezza e aumentando la sensibilizzazione per le Pubbliche amministrazioni, anche se l'attenzione deve riguardare tutti gli utenti, non solo le amministrazioni pubbliche.